
Rețeaua este stabilă în timpul funcționării normale, dar mai multe dispozitive nu se reia după o repornire la nivel de site. O posibilă cauză este un prag de protecție setat sub rafala legitimă de pornire. O setare de control al furtunilor care pare conservatoare într-o rețea inactivă poate deveni perturbatoare în momentul în care recuperarea contează cel mai mult.
Controlul furtunilor limitează traficul selectat în funcție de regulile de clasificare, măsurare și acțiune ale platformei. Același număr afișat poate însemna rate foarte diferite pe diferite interfețe sau dispozitive. Începeți prin a înțelege aceste reguli, apoi utilizați traficul observat al aplicației pentru a alege și testa politica.
Identifică exact ce este limitat
Verificați dacă setarea se aplică la broadcast, multicast, unicast necunoscut sau la o altă categorie documentată. Unicast cunoscut și unicast necunoscut nu sunt termeni interschimbabili, iar multicast poate include trafic esențial pentru aplicație.
Stabiliți dacă categoriile sunt numărate separat sau împreună și unde are loc măsurarea. Citiți documentația exactă a modelului, în loc să presupuneți că eticheta de meniu familiară a unui alt furnizor are același domeniu de aplicare.
Ciscoghid de configurare pentru controlul furtunilorilustrează rolul claselor de trafic, al pragurilor și al comportamentului de suprimare. Setările și limitele de implementare sunt specifice platformei, așadar folosiți-l ca referință conceptuală, mai degrabă decât ca o configurație predefinită pentru un alt switch.
Traduceți unitatea de prag înainte de a compara setările
Dacă un prag este exprimat ca procent din lățimea de bandă a interfeței, viteza interfeței își schimbă semnificația nominală. Un procent din 1 Gb/s este egal cu 10 Mb/s, în timp ce un procent din 100 Mb/s este egal cu 1 Mb/s. Acestea sunt ilustrații aritmetice; granularitatea contabilizării și a impunerii hardware-ului real necesită încă confirmare.
Un prag de pachete pe secundă măsoară o cantitate diferită. La un exemplu ilustrativ de 1.000 de pachete pe secundă, pachetele de 100 de octeți reprezintă 0,8 Mb/s din acei octeți numărați, în timp ce pachetele de 1.000 de octeți reprezintă 8 Mb/s. Costul suplimentar on-wire și definiția switch-ului pentru lungimea numărată pot schimba relația.
Această diferență este importantă atunci când o sarcină de lucru de control a pachetelor mici este comparată cu pachete media mai mari. O setare copiată dintr-un alt port poate impune o limită practică substanțial diferită, chiar și atunci când ambele porturi afișează același număr.
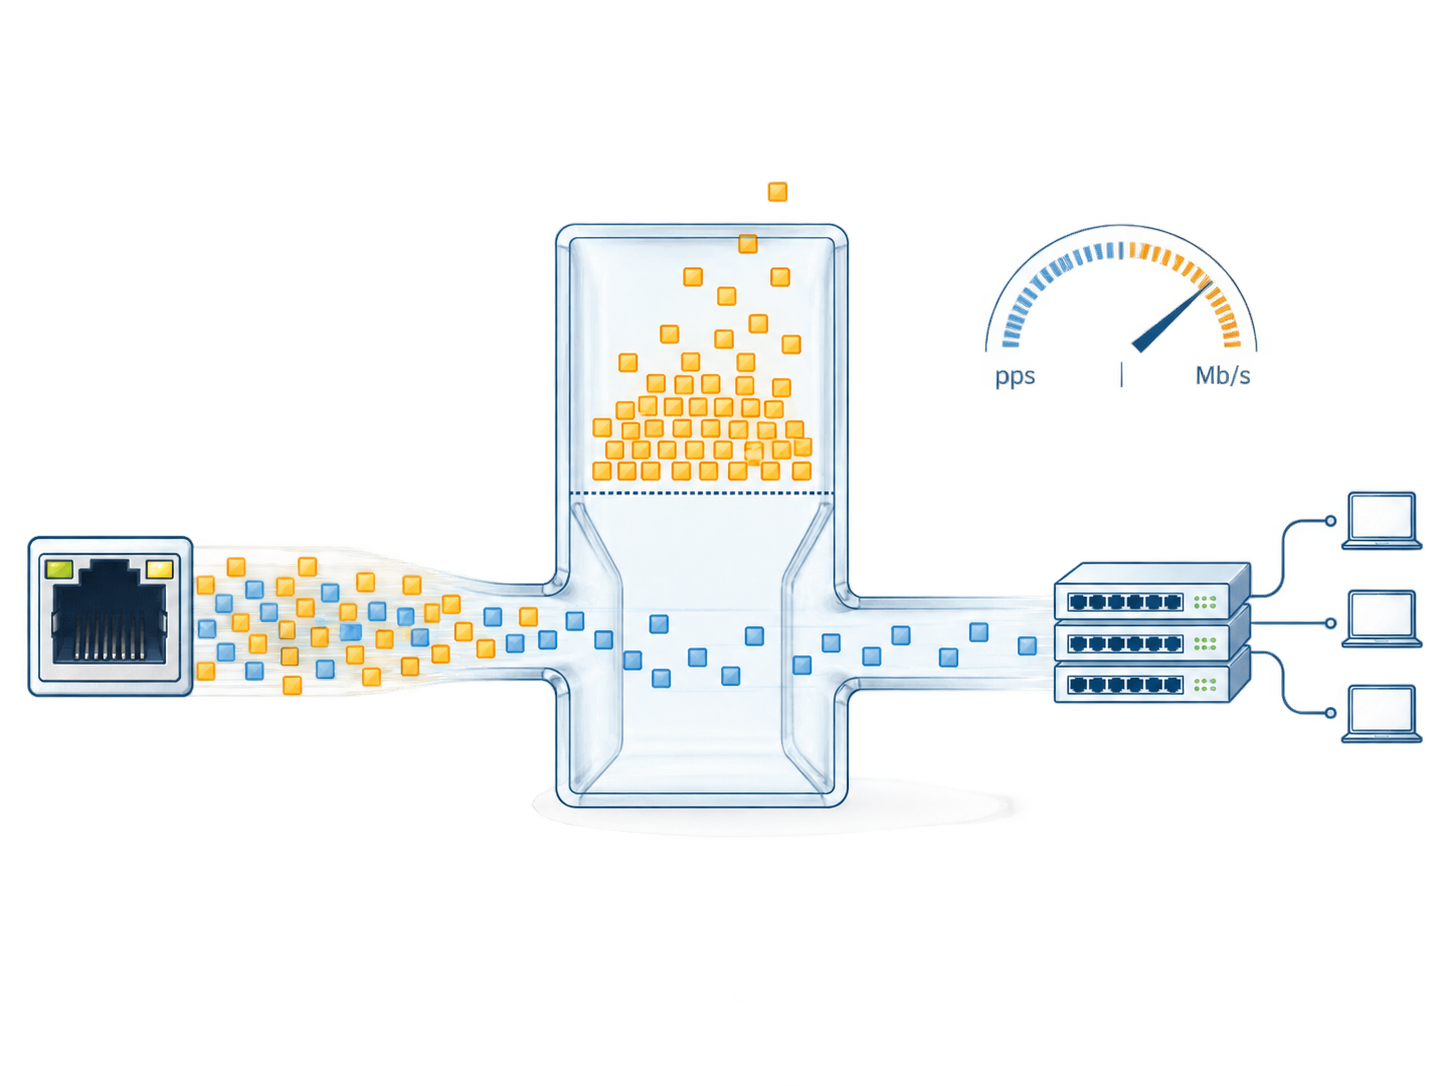
Traficul mediu nu este suficient pentru a alege limita
Observați rețeaua în timpul stărilor care creează rafale legitime: pornire, rezoluție de adresă, descoperire, joncțiuni multicast, modificări de topologie și reconectare a aplicațiilor. Identificați care dintre aceste evenimente se încadrează în clasa de trafic controlată.
Folosește un interval de măsurare care poate dezvălui modelul relevant. O medie lungă poate elimina o rafală scurtă pe care intervalul de aplicare al comutatorului o tratează diferit. Obține intervalul dispozitivului și comportamentul pragului, acolo unde este documentat, inclusiv orice toleranță pentru rafale sau rotunjire.
Păstrați dovezile traficului legate de configurație și de volumul de lucru. O bază de la cinci dispozitive conectate nu este automat potrivită după extinderea la cincizeci. O nouă versiune de firmware sau un mod de aplicație nou poate, de asemenea, modifica comportamentul de descoperire și recuperare.
Alegeți acțiunea la fel de atent ca și pragul
În funcție de implementare, un eveniment poate suprima traficul selectat, declanșa o alarmă, dezactiva un port sau combina acțiuni. Aceste rezultate au consecințe diferite asupra serviciilor. Oprirea unui port poate afecta tot traficul de pe acel port, chiar dacă declanșatorul a vizat o singură clasă.
Definiți ce ar trebui să se întâmple după eveniment. Redirecționarea se recuperează atunci când rata scade sub un nivel documentat? Există un prag de scădere separat? Trebuie un operator să restabilească un port dezactivat? Dacă recuperarea automată este activată, ce împiedică o eroare persistentă să întrerupă în mod repetat conexiunea?
Politica acceptată ar trebui să răspundă la aceste întrebări în termeni operaționali. O alarmă pe care nimeni nu o primește nu oferă aceeași protecție ca un eveniment monitorizat cu o procedură de răspuns. O politică de oprire fără o metodă de recuperare accesibilă poate prelungi întreruperea pe care a fost concepută să o conțină.
Revizuirea porturilor în funcție de rolurile lor
| Rolul portului | Trafic de înțeles | Îngrijorare privind revizuirea pragului |
|---|---|---|
| Punct final direct | Comportamentul său obișnuit, la pornire și la defecțiuni | O linie de bază îngustă poate rata rafale de recuperare valide |
| Comutator de acces în aval | Agregați traficul de la mai multe puncte finale | Un prag de punct final copiat poate fi prea restrictiv |
| Calea receptorului multicast | Grupuri media și schimburi de control necesare | Multicast-ul esențial trebuie să rămână utilizabil |
| Legătură ascendentă redundantă | Trafic înainte și după o schimbare de traseu | Calea de supraviețuire poate transporta o încărcătură mai mare |
| Conexiune temporară de întreținere | Instrumente și activitate de descoperire așteptate | Munca pe termen scurt ar trebui să respecte o politică portuară aprobată. |
Evitați o valoare universală pentru fiecare interfață, cu excepția cazului în care dovezile de proiectare o susțin. Consecvența rolului portului este mai utilă decât uniformitatea numerică.
Validați atât cazurile sănătoase, cât și pe cele anormale
Într-un test controlat, rulați sarcina de lucru legitimă prin pornire și reconectare. Confirmați că serviciile necesare funcționează fără suprimare sau oprire neașteptată. Observați contoarele și evenimentele aplicabile, nu doar dacă legătura rămâne activă.
Apoi, se elaborează un caz de trafic anormal aprobat într-un mediu izolat sau controlat corespunzător. Se verifică acțiunea intenționată și efectul asupra serviciilor neafectate. Se înregistrează clasa de trafic, modelul de debit, momentul și rezultatul recuperării.
Nu generați o furtună într-o rețea de producție doar pentru a vedea dacă o casetă de selectare funcționează. Mediul de testare și metoda de injectare ar trebui să corespundă procesului aprobat al site-ului. Un pilot reprezentativ poate stabili comportamentul înainte ca o politică să fie implementată pe scară largă.
Dacă apare un eveniment de prag în timpul serviciului normal, investigați sursa și modelul înainte de a crește limita. Cauza poate fi o expansiune legitimă, un punct final configurat greșit sau o buclă neintenționată de Layer 2. Aceste cazuri necesită corecții diferite.
Mențineți prevenirea buclelor și gestionarea calității de membru în vigoare
Controlul furtunilor este o protecție de susținere, nu un înlocuitor pentru o topologie fără bucle. O buclă poate continua să provoace perturbări chiar și atunci când traficul selectat este suprimat. Revizuiți cablarea subiacentă și designul spanning-tree sau ring atunci când dovezile indică acest lucru.
În mod similar, distribuția multicast nedorită poate necesita o investigație a apartenenței și a interogătorului. Reducerea unui prag multicast poate masca inundarea, deteriorând în același timp receptorii care au nevoie de flux. Corectați designul de redirecționare și apoi validați politica de rată în funcție de traficul rezultat.
Scopul este de a limita comportamentul anormal, păstrând în același timp aplicația acceptată. Acest lucru necesită atât o proiectare solidă a rețelei, cât și un răspuns de protecție testat corespunzător.
Documentați motivul pentru fiecare valoare implementată
Pentru oSelecție de comutare gestionată TODAHIKA, solicitați clasele de trafic acceptate, unitățile de prag, comportamentul de măsurare, vizibilitatea evenimentelor și controalele de recuperare pentru modelul exact. Includeți rolurile portului și cerințele critice de pornire în solicitare.
Păstrați setările alese împreună cu observațiile de referință și rezultatele testelor. Indicați ce modificare declanșează revizuirea: mai multe endpoint-uri, un nou serviciu multicast, o modificare a vitezei de uplink sau o secvență de recuperare revizuită. Această înregistrare permite următorului inginer să ajusteze politica în mod deliberat, în loc să moștenească un număr inexplicabil care s-ar putea să nu se mai potrivească rețelei.
Data publicării: 01 septembrie 2026


